Nowości od CERT Polska: wiedza.cert.pl i alerty o podatnościach w moje.cert.pl
CERT Polska • Cyberbezpieczeństwo • Podatności • Baza wiedzy
Nowości od CERT Polska: premiera wiedza.cert.pl i nowa funkcja w moje.cert.pl
CERT Polska uruchomił dwa rozwiązania, które mają pomóc organizacjom skuteczniej przygotowywać się na cyberzagrożenia. Nowa baza wiedzy porządkuje praktyczne materiały dotyczące bezpieczeństwa, a moduł dostępny w moje.cert.pl informuje o podatnościach, które mogą dotyczyć technologii używanych w danej organizacji.
W ciągu pierwszych sześciu miesięcy 2026 roku na świecie odnotowano blisko 55 tysięcy nowych podatności. To więcej niż przez cały 2024 rok. Wszystko wskazuje również na to, że ubiegłoroczny rekord zostanie pobity jeszcze przed zakończeniem trzeciego kwartału.
Rosnąca liczba luk bezpieczeństwa, rozwój narzędzi wykorzystujących sztuczną inteligencję oraz skracający się czas od ujawnienia podatności do pierwszych prób jej wykorzystania sprawiają, że organizacje muszą reagować coraz szybciej.
Największym problemem nie jest już brak informacji o zagrożeniach.
Wyzwaniem staje się ustalenie, które podatności rzeczywiście dotyczą infrastruktury konkretnej organizacji oraz które z nich wymagają natychmiastowej reakcji.
Odpowiedzią CERT Polska na te wyzwania są dwa nowe rozwiązania: portal wiedza.cert.pl oraz moduł „Podatności w używanych technologiach” dostępny dla zarejestrowanych podmiotów w moje.cert.pl.
📚 wiedza.cert.pl – nowa baza wiedzy CERT Polska
wiedza.cert.pl to nowe kompendium dotyczące cyberzagrożeń, obsługi incydentów oraz metod prewencji. Portal gromadzi praktyczne materiały przygotowane na podstawie doświadczeń zespołu CERT Polska zdobytych podczas obsługi tysięcy incydentów bezpieczeństwa.
Głównym założeniem serwisu jest wspieranie organizacji jeszcze przed wystąpieniem problemu. Odpowiednio przygotowane procedury, wiedza pracowników i znajomość podstawowych scenariuszy postępowania mogą znacząco ograniczyć skutki cyberataku.
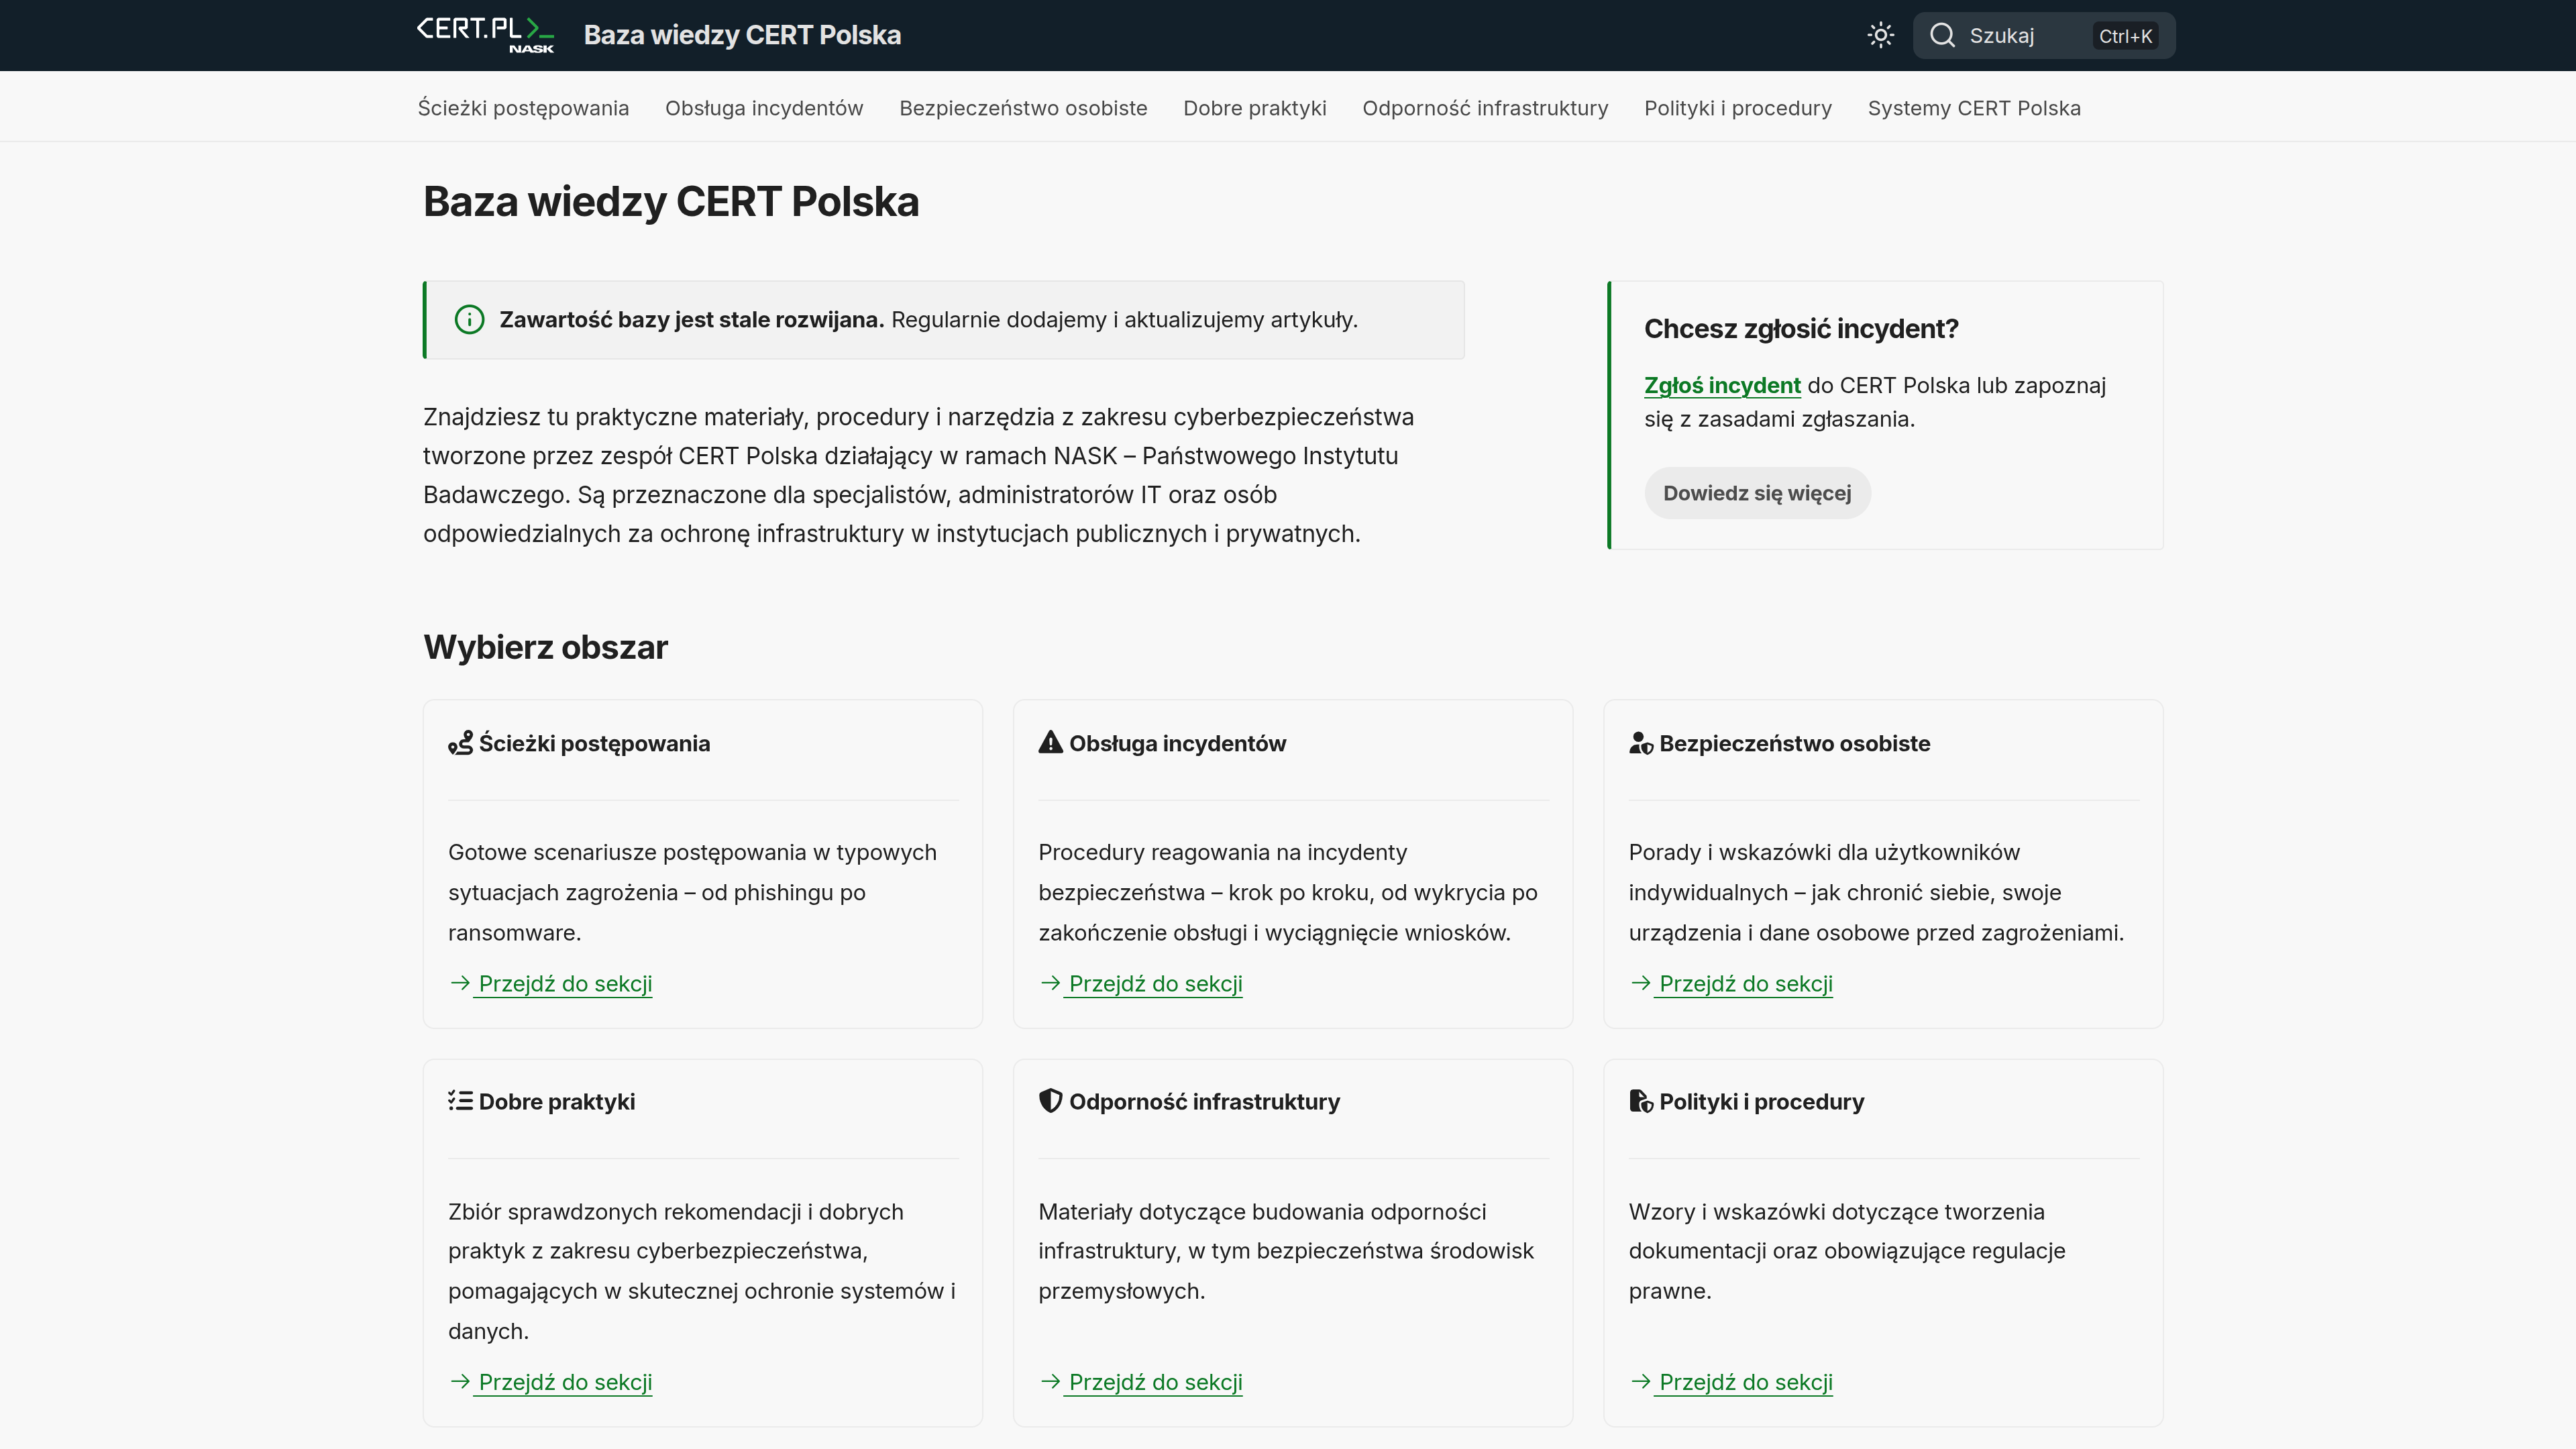
W portalu znajdziemy między innymi:
- ścieżki postępowania w typowych sytuacjach zagrożenia,
- procedury związane z obsługą incydentów bezpieczeństwa,
- materiały dotyczące bezpieczeństwa osobistego,
- rekomendacje i dobre praktyki,
- materiały dotyczące odporności infrastruktury,
- wskazówki związane z przygotowywaniem polityk i procedur,
- informacje o systemach i narzędziach rozwijanych przez CERT Polska.
Na start opublikowano kilkadziesiąt artykułów poświęconych różnym obszarom cyberbezpieczeństwa. Baza ma być stale rozwijana i aktualizowana wraz ze zmianą krajobrazu zagrożeń.
👥 Dla kogo powstał portal?
Baza wiedzy została przygotowana nie tylko dla specjalistów technicznych. Jej odbiorcami mogą być osoby pełniące różne funkcje w organizacji, a także użytkownicy internetu, którzy chcą skuteczniej chronić swoje urządzenia, konta i dane.
| Odbiorca | Jak może wykorzystać bazę? |
|---|---|
| Administratorzy i działy IT | Mogą korzystać z procedur technicznych, rekomendacji oraz materiałów dotyczących zabezpieczania infrastruktury. |
| Zespoły bezpieczeństwa | Otrzymują dodatkowe źródło wiedzy wspierające obsługę incydentów oraz budowanie odporności organizacji. |
| Kadra zarządzająca | Może lepiej zrozumieć ryzyko i znaczenie właściwego przygotowania organizacyjnego. |
| Pracownicy i użytkownicy | Mogą poznać praktyczne zasady ochrony kont, urządzeń, danych i prywatności. |
Cyberbezpieczeństwo nie jest zadaniem wyłącznie działu IT
Na odporność organizacji wpływają również decyzje kadry zarządzającej, jakość wewnętrznych procedur oraz codzienne zachowania pracowników. Dlatego dostęp do rzetelnych i zrozumiałych materiałów jest ważny na każdym poziomie organizacji.
🔎 Nowa funkcja w moje.cert.pl: podatności w używanych technologiach
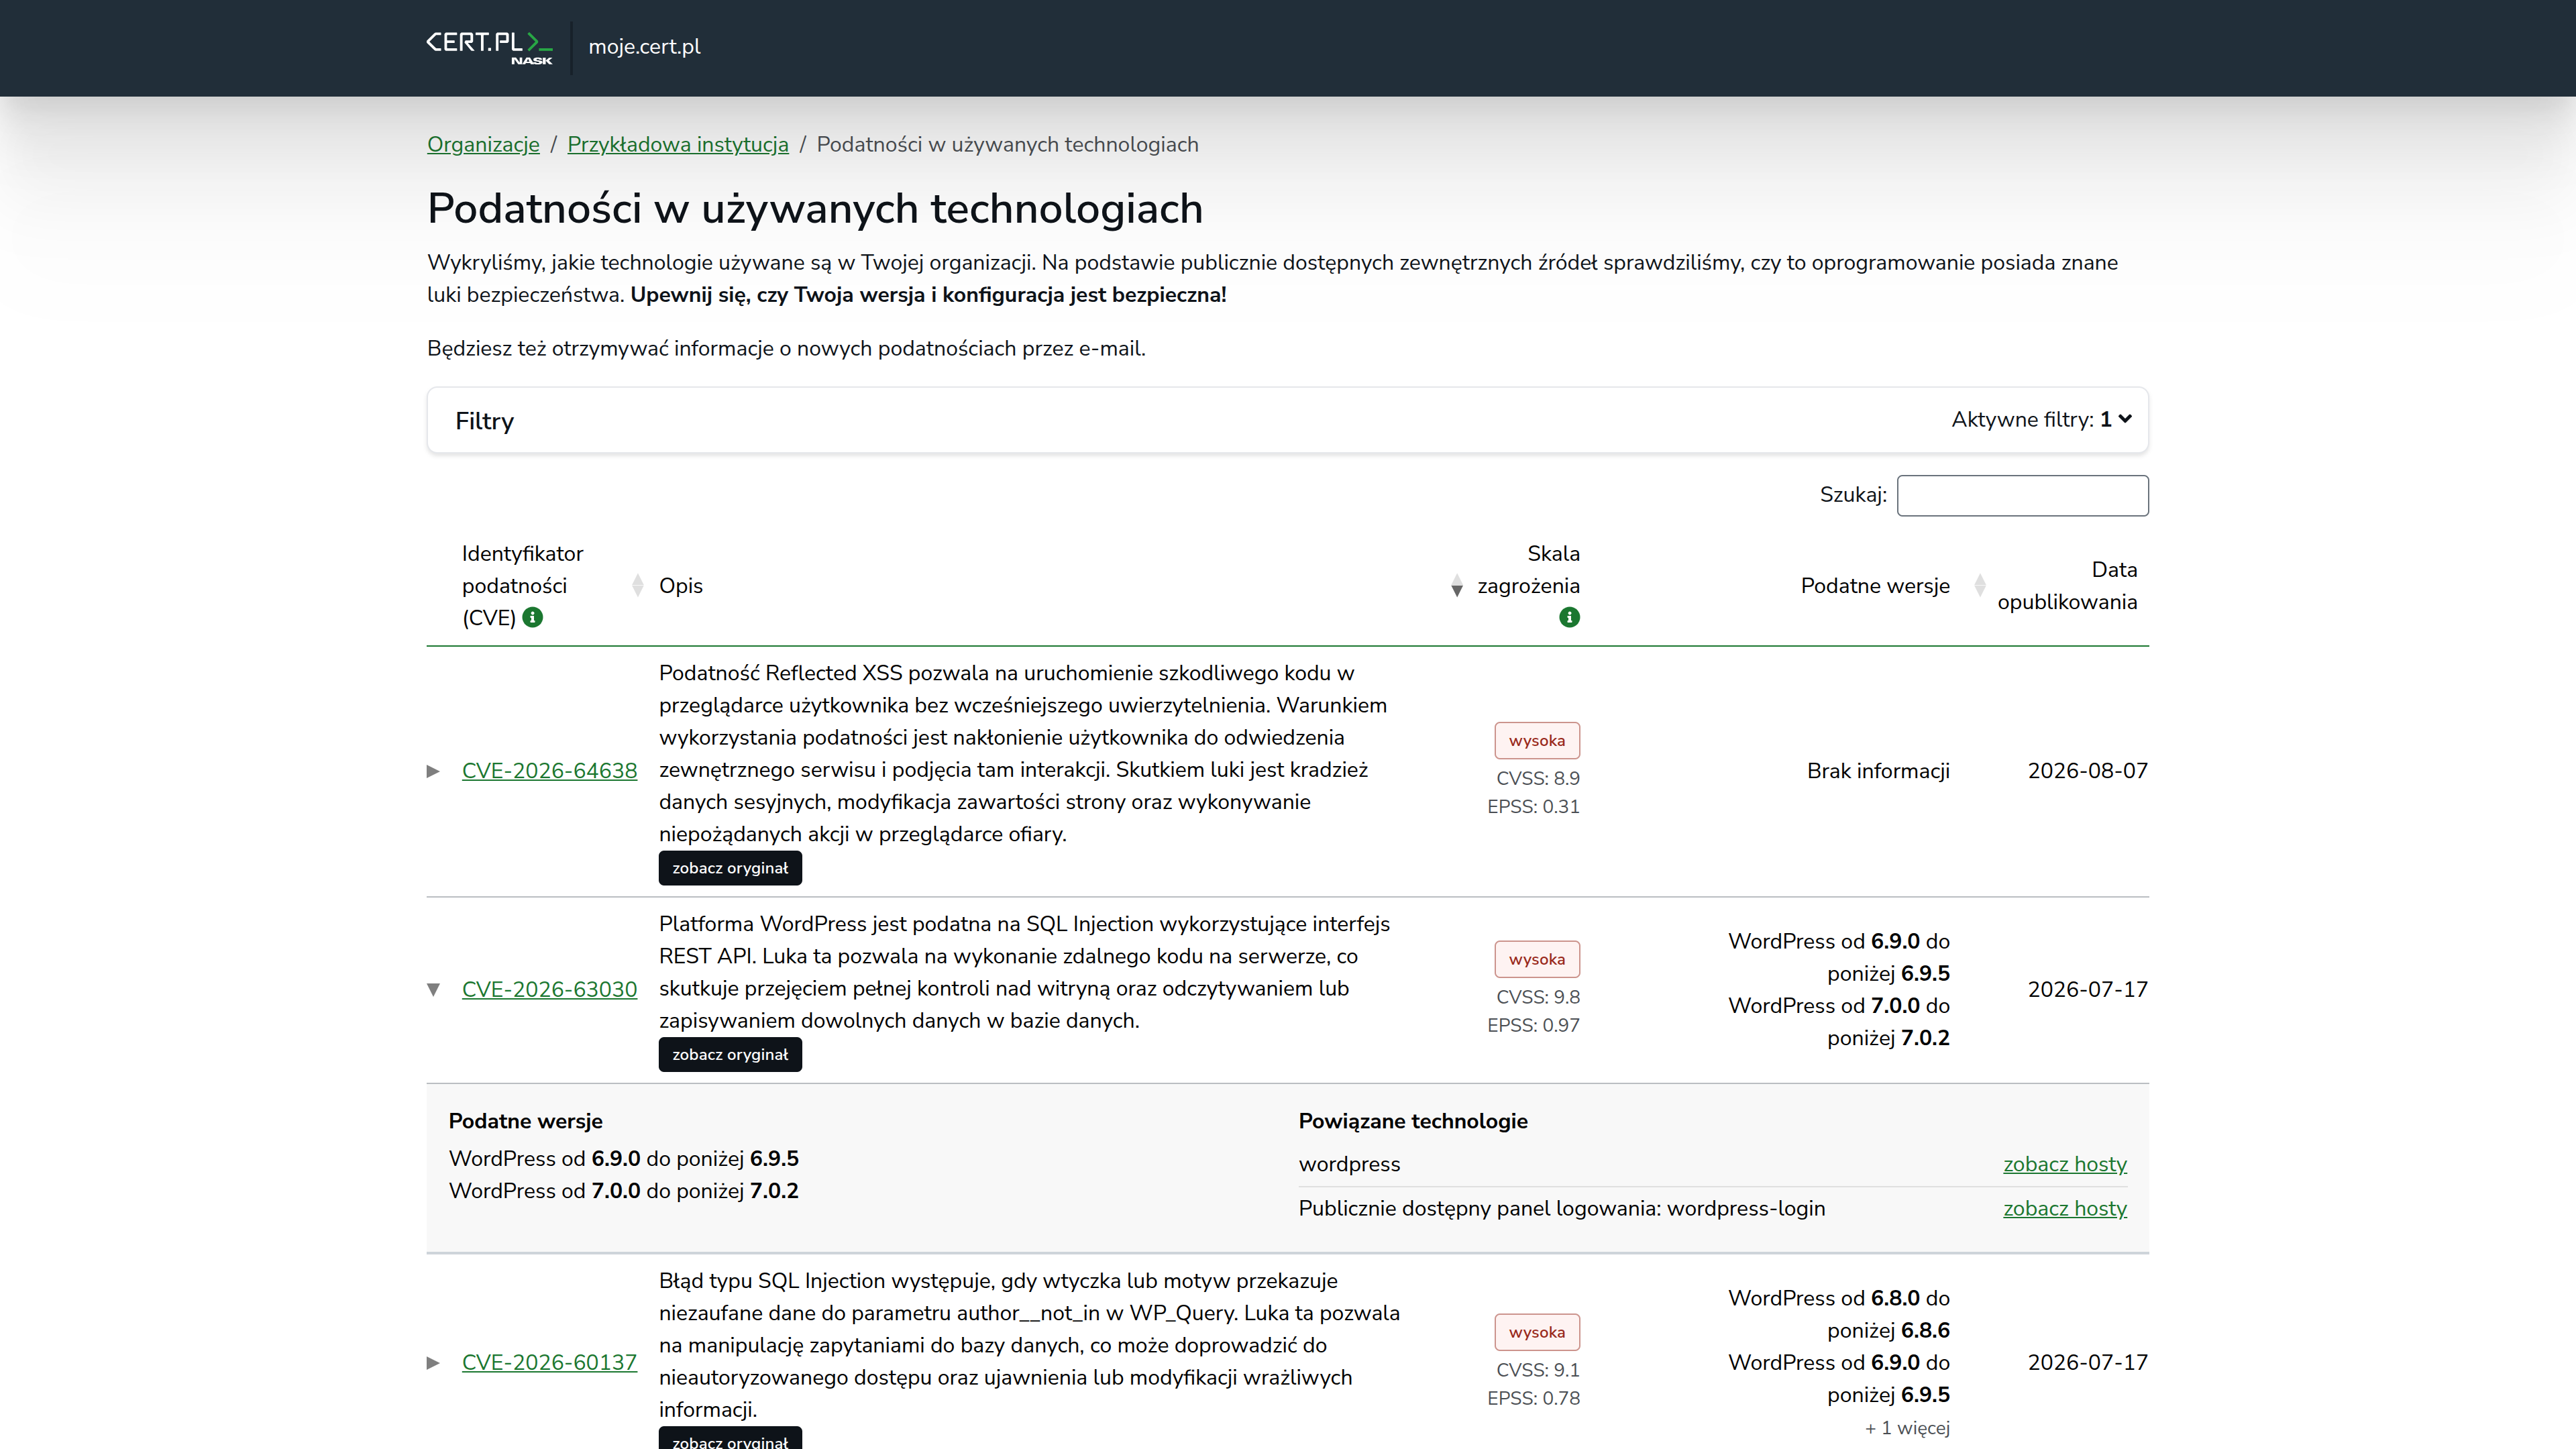
Drugą ważną nowością jest moduł „Podatności w używanych technologiach” dostępny w serwisie moje.cert.pl.
Zarejestrowane podmioty mogą otrzymywać informacje o nowo wykrytych lukach bezpieczeństwa, które mogą dotyczyć sprzętu i oprogramowania wykorzystywanego w ich organizacji.
Dotychczas użytkownicy platformy mogli między innymi zlecać skanowanie bezpieczeństwa swoich zasobów, otrzymywać informacje o wyciekach haseł użytkowników w firmowych domenach oraz sprawdzać dane dotyczące infrastruktury widocznej z internetu.
Nowy moduł rozwija te możliwości, zapewniając organizacjom spersonalizowany strumień informacji o podatnościach. Administrator nie musi analizować każdej opublikowanej luki, niezależnie od tego, czy dana technologia występuje w jego środowisku.
Personalizacja pomaga ograniczyć szum informacyjny.
Zespół może skupić się na podatnościach potencjalnie związanych z technologiami wykorzystywanymi w organizacji i szybciej zdecydować, które z nich wymagają szczegółowej weryfikacji.
📊 Jakie informacje znajdziemy w module?
| Informacja | Co oznacza? | Jak ją wykorzystać? |
|---|---|---|
| Identyfikator CVE | Jednoznaczne oznaczenie publicznie opisanej podatności. | Pozwala odnaleźć komunikaty producenta, poprawki i dodatkowe informacje techniczne. |
| Opis podatności | Informacja o rodzaju błędu oraz możliwych skutkach jego wykorzystania. | Pomaga ocenić, czy luka może doprowadzić do kradzieży danych, przejęcia systemu lub przerwy w działaniu. |
| Ocena zagrożenia | Przybliżona ocena technicznej istotności podatności. | Wspiera ustalenie kolejności analizy i działań naprawczych. |
| Podatne wersje | Zakres wersji produktu, których może dotyczyć luka. | Należy porównać go z rzeczywistą wersją działającą w organizacji. |
| Powiązane technologie | Wskazanie technologii lub hostów, których może dotyczyć alert. | Ułatwia odnalezienie zasobu oraz osoby odpowiedzialnej za jego utrzymanie. |
⚠️ Ważne: alert wymaga weryfikacji
Automatyczne dopasowanie podatności jest punktem wyjścia do dalszej analizy, a nie ostatecznym potwierdzeniem zagrożenia. Należy sprawdzić rzeczywistą wersję produktu, konfigurację, dostępność usługi z internetu, zastosowane zabezpieczenia oraz znaczenie biznesowe danego systemu.
🧩 Dwa narzędzia, jeden cel
Nowa baza wiedzy i moduł podatności pełnią odmienne, ale uzupełniające się funkcje. Portal wiedza.cert.pl odpowiada przede wszystkim na pytanie „jak należy postępować?”, natomiast moduł moje.cert.pl pomaga ustalić „czym powinniśmy zająć się teraz?”.
| Obszar | wiedza.cert.pl | moje.cert.pl |
|---|---|---|
| Główna funkcja | Edukacja, procedury i dobre praktyki. | Informacje o podatnościach związanych z używanymi technologiami. |
| Odbiorcy | Specjaliści, kadra zarządzająca, pracownicy i użytkownicy. | Administratorzy, zespoły IT i osoby odpowiedzialne za bezpieczeństwo. |
| Zastosowanie | Przygotowanie do incydentów, edukacja oraz wsparcie reakcji. | Codzienne monitorowanie i zarządzanie podatnościami. |
| Najważniejsza korzyść | Dostęp do uporządkowanych i wiarygodnych materiałów. | Szybsze wskazanie luk wymagających weryfikacji. |
✅ Jak wykorzystać nowe funkcje w organizacji?
Samo otrzymywanie informacji o podatnościach nie wystarczy. Aby alerty rzeczywiście poprawiały poziom bezpieczeństwa, powinny zostać włączone do uporządkowanego procesu zarządzania ryzykiem.
Plan działania w 7 krokach:
- Zweryfikuj zasoby organizacji – ustal, jakie domeny, serwery, aplikacje, systemy i urządzenia należą do firmy.
- Wyznacz właściciela procesu – określ, kto odbiera alerty, analizuje je i podejmuje decyzje.
- Porównaj alert ze stanem faktycznym – sprawdź wersję produktu, konfigurację oraz sposób wykorzystania systemu.
- Ustal priorytet na podstawie ryzyka – uwzględnij znaczenie zasobu, ekspozycję usługi i możliwe skutki ataku.
- Wdróż aktualizację lub zabezpieczenie zastępcze – jeśli aktualizacja nie jest możliwa, ogranicz dostęp lub zmień konfigurację.
- Potwierdź skuteczność działań – po wdrożeniu poprawki ponownie sprawdź system.
- Udokumentuj podjęte działania – zapisz wynik analizy, osobę odpowiedzialną, termin oraz sposób ograniczenia ryzyka.
Dobre zarządzanie podatnościami łączy trzy elementy:
aktualny obraz zasobów, wiarygodną informację o zagrożeniu oraz jasno przypisaną odpowiedzialność za reakcję.
🛡️ Informacja to dopiero początek
Uruchomienie wiedza.cert.pl oraz nowego modułu w moje.cert.pl to ważny krok w stronę łatwiejszego dostępu do informacji o cyberzagrożeniach. Oba rozwiązania mogą pomóc organizacjom szybciej identyfikować problemy, przygotowywać procedury i ograniczać ryzyko wynikające z nieaktualnego lub podatnego oprogramowania.
Największą wartość przyniosą jednak wtedy, gdy zostaną połączone z pełną inwentaryzacją zasobów, regularnym monitorowaniem infrastruktury, aktualizowaniem systemów oraz jasno określoną odpowiedzialnością za podejmowane działania.
Skuteczne cyberbezpieczeństwo wymaga połączenia wiedzy, technologii i procedur
Nawet najlepsze narzędzie nie zastąpi właściwej konfiguracji, regularnych aktualizacji, monitorowania infrastruktury oraz dobrze przygotowanego planu reagowania na incydenty.
🤝 Jak może pomóc Sun Capital?
Sun Capital wspiera firmy i instytucje w budowaniu praktycznej odporności na cyberzagrożenia. Pomagamy ocenić potrzeby organizacji, dobrać odpowiednie rozwiązania ochronne oraz uporządkować procesy związane z monitorowaniem infrastruktury, zarządzaniem podatnościami i reagowaniem na incydenty.
Czy Twoja organizacja jest przygotowana na nowe podatności?
Jeśli chcesz uporządkować proces zarządzania podatnościami lub sprawdzić, czy stosowane zabezpieczenia odpowiadają aktualnym zagrożeniom, skontaktuj się z zespołem Sun Capital.
Źródła:
komunikat CERT Polska z 2 września 2026 roku,
wiedza.cert.pl oraz
moje.cert.pl.
Artykuł stanowi autorskie omówienie i praktyczny komentarz Sun Capital.